


お役立ち情報
ISSコラム
column by iss
境界ネットワーク脅威動向レポート(2026年秋)
2026.10.01

〜VPN・ファイアウォールなど「入口の機器」が狙われ続ける理由と、いま取るべき対策〜
はじめに
VPN装置、ファイアウォール、リモートアクセスゲートウェイ、ロードバランサー。これら企業ネットワークの「境界」に置かれる機器は、社外から社内へ入るための正規の入口であると同時に、攻撃者にとっても最短の侵入経路です。インターネットに直接公開され、認証処理を担い、しかもEDRなどの監視製品を導入しにくいという特性から、境界機器は近年もっとも集中的に狙われる攻撃対象となっています。
本コラムでは、2026年7月〜9月に公表された脆弱性情報や公的機関の統計をもとに、境界ネットワークを取り巻く脅威の最新動向と、企業が優先して取り組むべき対策を整理します。
数字で見る境界機器リスク
国内:ランサムウェア侵入口の約半数がVPN機器
警察庁が2026年9月に公表した令和8年上半期の統計によると、ランサムウェアの被害報告は123件と、半期ベースで統計開始以来の最多となりました。そのうち約6割は中小企業です。感染経路が判明した36件のうち18件(約5割)がVPN機器、9件がリモートデスクトップ経由であり、外部から社内に接続するための仕組みが侵入口の約4分の3を占めています。
また、費用が判明した事案の約6割で復旧に1,000万円以上を要しており、境界機器の侵害は「一台の機器の問題」ではなく、事業継続そのものに直結するリスクであることがわかります。
海外:脆弱性悪用が初期侵入の最多手口に
Verizon社の「2026 Data Breach Investigations Report(DBIR)」では、侵害の31%がソフトウェア脆弱性の悪用から始まっており、盗まれた認証情報を上回って最多の初期侵入手口となりました。また、侵害全体の48%にランサムウェアが関与しています。前年版の同レポートでも、エッジデバイス・VPNを狙った脆弱性悪用が急増していることが指摘されており、この傾向が定着したといえます。
2026年7月〜9月の主な動向
この3か月間だけでも、主要ベンダーの境界機器・関連製品で、実際の悪用が確認された深刻な脆弱性が相次ぎました。
主なものを以下にまとめます。
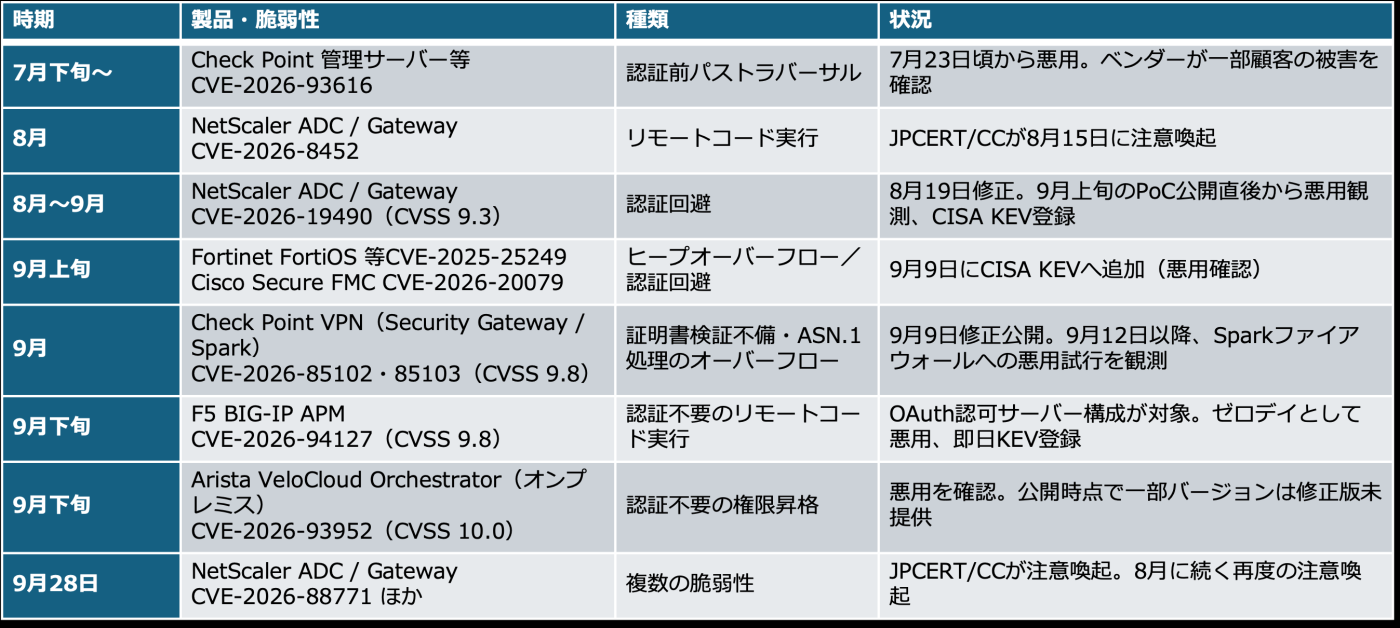
※2026年9月30日時点の公開情報をもとにISSKKが整理。各製品の対象バージョン・修正版は必ずベンダーの最新情報をご確認ください。
3つの傾向
1. 「公開から悪用まで」が数日単位に
NetScalerの認証回避脆弱性(CVE-2026-19490)では、修正版公開の約2週間後に実証コード(PoC)がインターネット上に公開され、その翌日には複数の国から攻撃リクエストが観測されました。Check PointのVPN脆弱性でも、修正公開からわずか3日後に悪用試行が始まっています。月次や四半期ごとの定例メンテナンスを待っていては、攻撃に間に合わない状況です。
2. 狙いは「VPN本体」から「管理・制御系」へ拡大
今期の特徴は、VPN装置そのものに加え、ファイアウォールの管理サーバー、SD-WANのオーケストレーター、OAuth認可サーバーとして動作するアクセス制御基盤など、「多数の機器や認証をまとめて制御する仕組み」が標的になっている点です。これらが侵害されると、ポリシーや認証情報、配下の機器全体に影響が及ぶため、被害が一気に拡大するおそれがあります。
3. ゼロデイと「修正版がない」期間の存在
F5 BIG-IP APMの脆弱性はベンダーの公表時点ですでに悪用されており、Arista VeloCloud Orchestratorでは公表時点で一部バージョンの修正版が提供されていませんでした。「パッチを当てれば終わり」ではなく、修正版が出るまでの暫定緩和策と、既に侵入されていないかの確認をセットで考える必要があります。
いま取るべき対策
ISSKKでは、境界機器について次の対策を優先的に実施することを推奨しています。
- 外部公開資産の棚卸し:
- インターネットに公開されているVPN・ファイアウォール・管理画面・リモートアクセス機器を、製品名とバージョンまで含めて把握する。把握していない機器は守れません。
- 緊急パッチの判断基準を決めておく:
- 「悪用が確認された脆弱性(CISA KEV掲載やJPCERT/CC注意喚起)は数日以内に適用」など、定例メンテナンスとは別の緊急対応ルールを事前に合意しておく。
- 管理インターフェースを外部に公開しない:
- 管理画面・管理サーバーへのアクセスは、社内の限られたIPアドレスや専用ネットワークからに制限する。
- パッチ適用後の侵害調査:
- 修正版の適用だけで安心せず、不審なログイン、設定変更、見覚えのないアカウントやファイルの有無を確認する。必要に応じてセッションの無効化や認証情報の再発行を行う。
- ログの外部保全と監視:
- 境界機器のログを機器の外(SIEM等)へ転送・保管し、侵害時にも痕跡を追えるようにする。
- 認証の強化:
- VPN・リモートアクセスには多要素認証を必須とし、退職者や未使用アカウントを定期的に棚卸しする。
- サポート終了機器の計画的な更改:
- 保守期限切れの機器はパッチが提供されません。更改計画に加え、ゼロトラストやSASEなど「境界に依存しすぎない」アクセス方式への移行も中長期で検討する。
おわりに
境界機器は、ビジネスに欠かせない入口であるがゆえに、攻撃者にとっても最も価値の高い標的であり続けています。重要なのは、脆弱性情報をいち早く把握し、自社の環境に該当するかを判断して、迅速に対応できる体制を平時から整えておくことです。
ISSKKでは、脅威インテリジェンスの提供、外部公開資産を対象とした脆弱性診断、ペネトレーションテスト、ISMS(ISO/IEC 27001)対応支援などを通じて、お客様の境界防御の強化をご支援しています。自社の境界機器の状況把握や対策の優先順位付けについてお悩みの際は、お気軽にご相談ください。
参考情報
1. 警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」(2026年9月)
2. Verizon「2026 Data Breach Investigations Report」 https://www.verizon.com/business/resources/reports/dbir/
3. JPCERT/CC 注意喚起(2026年) https://www.jpcert.or.jp/at/2026.html
4. CISA「Known Exploited Vulnerabilities Catalog」および 2026年9月9日付アラート
5. Check Point 社セキュリティアドバイザリ(CVE-2026-85102/85103/93616)
6. F5 社セキュリティアドバイザリ(CVE-2026-94127)
7. Citrix(Cloud Software Group)社 NetScaler セキュリティ情報
8. Arista Networks 社セキュリティアドバイザリ(CVE-2026-93952)
本コラムは2026年9月30日時点で公開されている情報に基づき作成しています。記載の製品名・会社名は各社の商標または登録商標です。