


お役立ち情報
ISSコラム
column by iss
国内で相次ぐ不正アクセス JPCERT/CC注意喚起から読み解く「4つの侵入パターン」と、今すぐ見直したい対策
2026.10.19
2026年10月9日、JPCERT/CCは「国内組織への不正アクセスが相次いでいる」として注意喚起を公開しました。ポイントは、特別な最新手口ではなく、「古い脆弱性の放置」や「APIの守りの甘さ」といった基本部分が狙われていることです。このコラムでは、公表された4つのケースを図で整理し、自社でできる対策をわかりやすく解説します。
1. 何が起きているのか
JPCERT/CCによると、国内の組織で個人情報の漏えいなどにつながる不正アクセスが相次いで確認されています。注意したいのは、すべてが同じ脆弱性や同じ製品を狙っているわけではないという点です。攻撃者は標的ごとに入口を探し、使えるものを使い分けています。
注意喚起では、侵入の入口が次の4つのケースに整理されています。
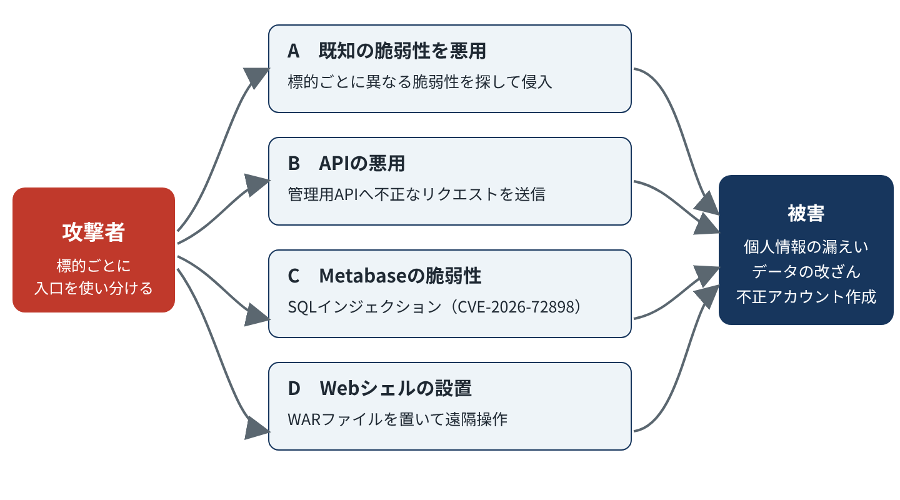
図1 JPCERT/CC注意喚起で示された4つの侵入ケース(概要)
2. 4つのケースをやさしく解説
ケースA:既知の脆弱性を突かれる
攻撃者は、インターネットから見える機器やサーバーを広くスキャンし、すでに修正パッチが公開されている脆弱性が残っていないかを探します。使われる脆弱性は標的ごとに異なり、設定不備や管理が行き届いていない機器も狙われます。つまり「うちはその製品を使っていないから大丈夫」とは言えません。
ケースB:APIの悪用(今回もっとも注意したい点)
画面(UI)から操作できない内部のAPIに、攻撃者が直接リクエストを送るケースです。注意喚起では、次のような手口が確認されています。
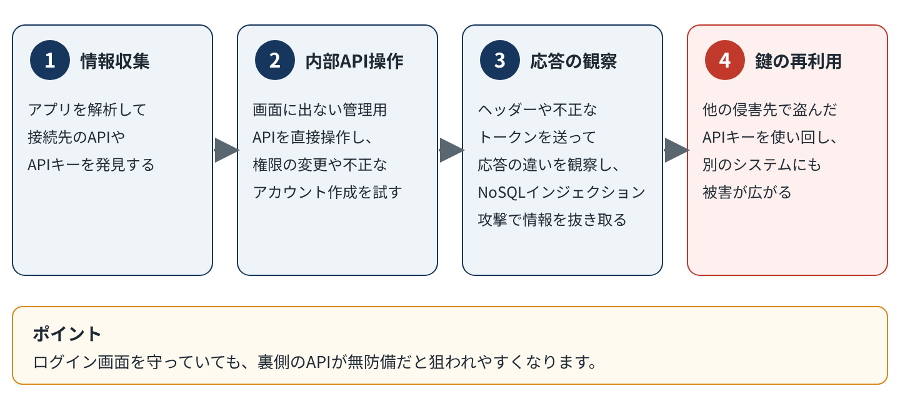
図2 ケースB:API悪用で確認された手口(注意喚起の記載内容を整理)
なお、これらは一つの攻撃の流れとして順に起きるとは限りません。図は、確認された手口を理解しやすいよう並べたものです。
ケースC:Metabaseの脆弱性(SQLインジェクション)
データ分析ツール「Metabase」のSQLインジェクションの脆弱性(CVE-2026-72898)が悪用されたケースです。JPCERT/CC はこの件について、8月14日にも注意を呼びかけていました。注意喚起から時間が経っても、対応が済んでいない環境が狙われていることがうかがえます。社内向けのつもりで立てたBIツールが、インターネットに公開されたままになっていないかも確認したいところです。
ケースD:Webシェルの設置
公開されているWebサーバーから到達できるアプリケーションサーバーに、WARファイル(Javaアプリケーションの配布形式)を置かれ、遠隔操作の足がかり(Webシェル)にされるケースです。侵入されたあとの動きを止められるかどうかが、被害の大きさを左右します。
★ここがポイント★
4つのケースに共通するのは、「高度なゼロデイ攻撃」ではなく、パッチ未適用・不要な公開・API認可の不備という、管理の基本に関わる部分が突かれていることです。逆に言えば、基本を丁寧に押さえることで、被害を大きく減らせる可能性があります。
3. 今すぐ見直したい対策
JPCERT/CC が推奨する対策を、「入口」「API」「侵入後」「備え」の4つに整理しました。
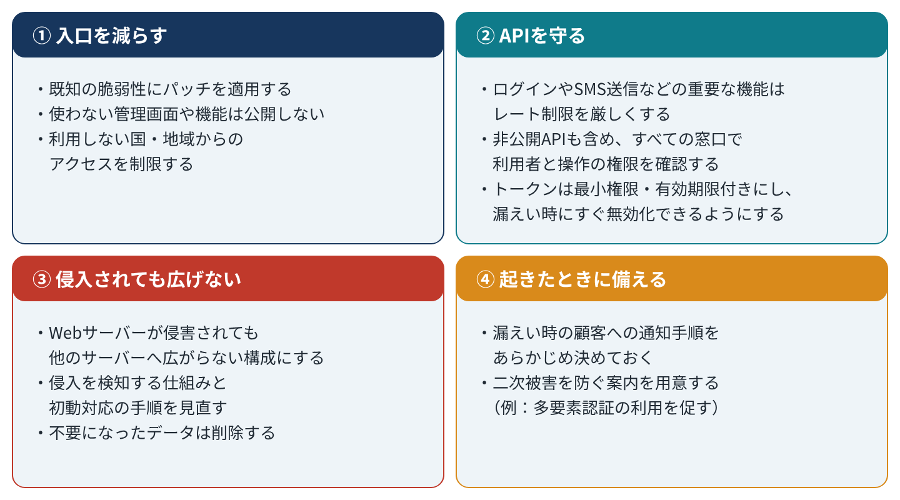
図3 JPCERT/CC推奨対策の整理
ケース別・まず確認したいこと
| ケース | まず確認したいこと |
| A 既知の脆弱性 | インターネットに公開している機器・サーバーの一覧と、各製品のパッチ適用状況は把握できているか |
| B API悪用 | 画面に出ない内部APIにも認可チェックがあるか。APIキーがアプリ内に埋め込まれていないか |
| C Metabase | Metabaseを使っている場合、CVE-2026-72898への対応は済んでいるか。外部に公開する必要があるか |
| D Webシェル | 公開サーバーから到達できるAPサーバーに、見覚えのないWARファイルがないか。サーバー間の通信は必要最小限か |
4. 「診断」で見えること、見えないこと
従来のWebアプリケーション診断は、画面(UI)を起点に脆弱性を探す形が中心でした。しかし今回のように、UIに現れないAPIや、モバイルアプリの中に埋め込まれた情報が入口になる場合は、診断の対象に含めていないと見落としが生じます。
脆弱性診断やペネトレーションテストを依頼・実施する際は、次の点を診断範囲に含められているかを確認してみてください。
- モバイルアプリ・内部向けを含むAPI全体(認可の抜け、権限昇格、ユーザー間のデータ参照)
- アプリ内に残ったAPIキーなどの秘密情報
- インターネットに公開されている管理画面・BIツール・各種ミドルウェア
- 万一侵入された場合の横展開のしやすさ
5. まとめ
国内で相次ぐ不正アクセスの背景には、「パッチ未適用」「不要な公開」「APIの認可不備」といった、基本的な管理の隙があります。まずは次の3つから始めてみてください。
- 公開資産の棚卸し:インターネットから見えているものを一覧にする
- APIの点検:非公開APIも含めて認可・レート制限・トークン管理を確認する
- 初動対応の準備:検知、通知、データ削除の手順を事前に決めておく
自社の状況に合わせた点検や診断のご相談があれば、お気軽にお問い合わせください。
※本コラムは2026年10月19日時点の公開情報をもとにしています。最新の情報は、JPCERT/CCの注意喚起をご確認ください。図は注意喚起の内容を理解しやすいよう整理したもので、個別の事案の攻撃経路を示すものではありません。