


お役立ち情報
ISSコラム
column by iss
CVSS 2.7でも侵害の決め手になる〜ESXiログ回避ゼロデイから学ぶ、スコアに頼らない優先度付け〜
2026.11.04

CVSS 2.7の脆弱性が、なぜ話題になるのか
2026年10月28日、米CISAはBroadcom VMware ESX/ESXiの脆弱性CVE-2026-41709を、悪用が確認された脆弱性のカタログ(KEV)に追加しました。CVSSスコアは2.7と低く、通常の運用では優先度を上げにくい部類です。
それでもKEVに載ったのは、実際に攻撃で使われたからです。この脆弱性は攻撃を成立させるためのものではなく、攻撃の痕跡を残さないために使われました。スコアだけで優先度を決めている組織ほど、見落としやすい種類の欠陥です。
事実関係の整理
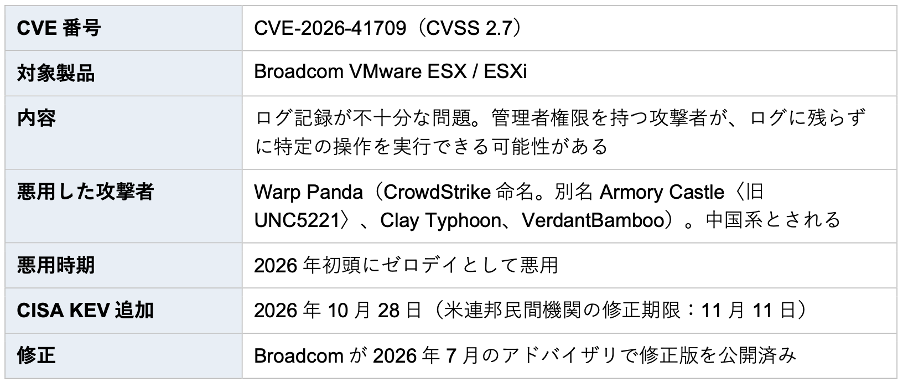
この脆弱性を悪用するには管理者権限が必要です。つまり、攻撃者はすでに別の手段で足場を得ており、その後の活動を隠すためにログ回避を使った、という位置づけになります。
Warp Pandaは何をしたのか
CrowdStrikeの2026年版リーガル分野向け脅威レポートによると、Warp Pandaは主に米国の法律業界を標的にしています。法律業界は「価値の高い情報の収集対象」とされています。報じられている攻撃の流れは次のとおりです。
- インターネットに公開されたエッジ機器を、ゼロデイとカスタムマルウェアで突いて侵入する。
- VMware vCenter環境へ横展開し、BRICKSTORMやSharpStormといったマルウェアで持続的なアクセスを確保する。
- ESXiの監査ログ欠落(CVE-2026-41709)を使い、監査ログに残らないよう操作して検知を回避する。
- 一部の侵入では、クラウドのセッショントークンを窃取してMicrosoft 365にアクセスする。この方法では認証情報ベースのアラートが出ない。
- 少なくとも1件では、侵害したアカウントに不正なMFAデバイスを登録し、パスワードを変更されても侵入を維持した。
オンプレミスの仮想化基盤から、クラウドのID基盤までを一続きで狙っている点が特徴です。ハイパーバイザーだけを守っても、ID側で足場が残れば侵害は続きます。
実務者への示唆:スコアに頼らない優先度付け
以下は、報道された事実を踏まえた当社の見解です。記事自体に具体的な検知策の記載はなく、一般的な対策として検討してください。
- 脆弱性管理にKEVを組み込む。CVSSの高低に関係なく、KEV掲載を「悪用実績あり」の判断材料にして優先度を上げる運用にします。
- ハイパーバイザーのログを、ESXi自身だけに頼らない。ログ記録そのものが回避され得るため、外部へのログ転送や、vCenter・周辺機器・ネットワーク側のログとの突き合わせで補います。
- 管理者権限の経路を見直す。本脆弱性の悪用には管理者権限が必要です。ESXi・vCenterの管理者アカウント、管理ネットワークの分離、アクセス元の制限を確認します。
- MFA登録とセッショントークンを監視する。新規MFAデバイスの登録イベント、不審な場所からのトークン利用、パスワード変更後も続くアクセスを監査対象にします。
- エッジ機器の公開状況を棚卸しする。初期侵入口として狙われる、インターネットに公開された機器のパッチ適用状況と、侵害を前提にした検知体制を点検します。
診断・ペネトレーションテストでも、「入れるか」だけでなく「入られた後に気づけるか」を確認項目にする価値があります。ISMSの観点では、ログの取得・保護・監視(運用管理)や、脆弱性管理の優先度基準が該当します。
まとめ
CVSS 2.7という数字は、リスクの小ささを意味しません。攻撃者にとって価値があるのは、検知を遅らせる欠陥です。まずはBroadcomが2026年7月に公開した修正版の適用状況を確認し、あわせてログの外部保全とMFA登録の監視を見直すことをお勧めします。自社環境の点検や診断のご相談があれば、お気軽にご連絡ください。
参考情報
-
China-Linked Hackers Exploited VMware ESX Zero-Day to Reduce Audit Trail Visibility(The Hacker News)
※本稿は報道記事に基づく下書きです。修正版の番号、KEVの期限などは、Broadcomのアドバイザリ、CISAのアラート、CrowdStrikeのレポートの原典で確認してから公開してください。