


お役立ち情報
ISSコラム
column by iss
門番が裏切る日 〜 ファイアウォールが「侵入口」になり、仮想基盤を破壊するまで 〜
2026.11.17
会社を守るはずのファイアウォールが乗っ取られ、そこを足場に社内の仮想化基盤のファイルが根こそぎ消される――2026年10月末から11月にかけて、そんな攻撃が実際に確認されました。
今月はCheck Pointのファイアウォールに限らず、Barracudaのメールセキュリティゲートウェイ、Zyxelのネットワークスイッチと、「境界」を守る機器の脆弱性が相次いで悪用されています。米CISAは11月10日と13日に、これらを悪用確認済み脆弱性(KEV)カタログへ追加しました。
本コラムでは今月の事例をもとに、「門番」である境界機器が攻撃者の手に落ちたとき何が起きるのか、そして企業が今すぐ点検すべきポイントを解説します。
事例:ファイアウォールから始まった「破壊」
Check Point Security Gatewayを狙った攻撃では、侵入から社内の仮想化基盤の破壊までが、一つの流れとして確認されています。
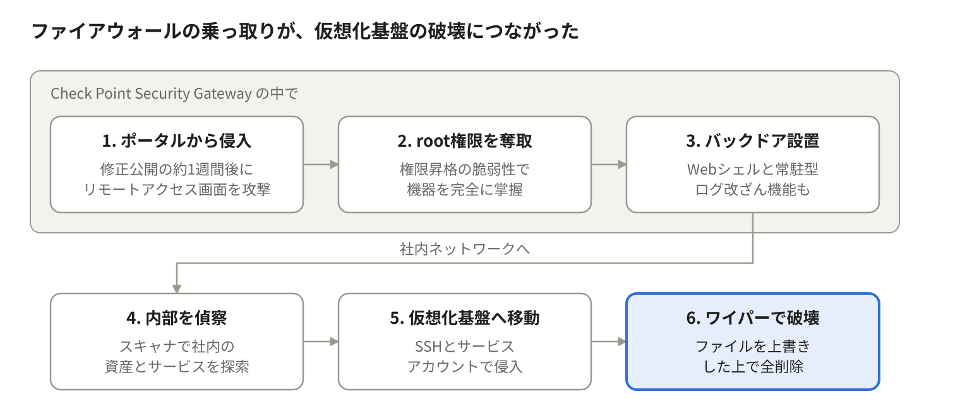
図1:ゲートウェイ侵入から仮想化基盤の破壊まで(6段階)
攻撃は2026年10月30日にイスラエルの組織を狙って始まり、11月2日には国や業種を問わない第2波が続きました。第2波は特定の地域や業種に偏らない「機会主義的」なもので、日本企業も対象外とは言えません。
特に注目すべきは、設置されたバックドアがファイアウォールのログを書き換える機能や、バックアップから復元しても生き残る仕組みまで備えていた点です。最後は仮想化基盤上のファイルを拡張子に関係なくゼロで上書きして削除するワイパーが実行されています。
今月悪用が確認された境界機器の脆弱性
機器の種類は違っても、共通点は「インターネットや社内LANに面した機器で、認証なしまたは認証回避から管理者権限が奪われた」ことです。
| 機器 | 脆弱性 | 何が起きたか | 状況 |
|
Check Point Security Gateway(Gaia OS / Mobile Access) |
PHP2Shell(CVE-2026-109618 / 109619)+ CVE-2026-123039 |
リモートアクセス用ポータルから侵入しroot権限を取得。バックドア設置、仮想化基盤の破壊まで発展 |
修正公開の約1週間後から攻撃。CISAが11月13日にKEV追加、期限は11月16日 |
|
Barracuda Email Security Gateway(9.4.0.030 未満) |
CVE-2026-116606(CVSS 9.3)+ CVE-2026-111560(CVSS 8.6) |
認証回避で細工したバックアップを復元させ、設定欄へのコマンド注入でroot権限のコマンドを実行 |
CISAが11月10日にKEV追加。対応期限は3日と異例の短さ。攻撃コードも公開済み |
|
Zyxel GS1900 シリーズ(スイッチ) |
CVE-2026-107441(CVSS 8.8) |
社内LANから認証なしで任意コマンドを実行。世界で約1,000台が侵害され、設定ファイルと認証情報が窃取された |
ゼロデイとして悪用され、その後修正版を公開 |
出典:Daily CyberSecurity、The Hacker News(ゲートウェイ)、The Hacker News(週次まとめ)
なぜ境界機器が狙われるのか
攻撃者にとって境界機器は「一度落とせば、最も見つかりにくい特等席」です。理由は大きく4つあります。
- 常にインターネットに面している:VPNやリモートアクセスのポータル、管理画面は、外から届く場所にあります。修正が出た翌週には攻撃が始まるほど、攻撃者の動きは速くなっています。
- EDRが導入できない:PCやサーバーと違い、アプライアンス機器にはエンドポイント監視ツールを入れられません。中で何が動いていても気づきにくいのです。
- 社内全体が見渡せる:通信の通り道にあるため、内部の資産を偵察し、仮想化基盤などの重要システムへ移る足場として最適です。
- ログそのものが改ざんされる:今回のバックドアは、ファイアウォールのログを書き換える機能まで備えていました。「ログに何もないから大丈夫」とは言えません。
さらに、パッチの適用には通信停止を伴うことが多く、「業務影響があるので次のメンテナンスまで」と後回しにされがちです。その数週間の空白こそが、攻撃者の狙い目になっています。
今すぐ点検すべき6つのポイント
「パッチを当てたか」だけでなく、「すでに侵入されていないか」まで確認することが重要です。
☐ 境界機器の棚卸し:ファイアウォール、VPN、メールゲートウェイ、スイッチの機種とバージョンを一覧化し、今月のKEV追加分に該当しないか確認する
☐ 管理画面・ポータルの外部露出を止める:管理インターフェースやリモートアクセス用ポータルがインターネットから直接見えていないか、外部から確認する
☐ 「悪用確認済み」を最優先で適用する:CVSSの点数ではなく、悪用実績と外部露出の有無で優先順位を決め、通常のメンテナンス窓を待たずに対応する
☐ パッチ適用後も侵害の痕跡を調べる:修正前に侵入されていれば、パッチではバックドアは消えません。ベンダーが公開する侵害指標(IoC)で確認する
☐ ログは機器の外に保全する:機器上のログは改ざんされうる前提で、外部のログ基盤へリアルタイム転送する
☐ 仮想化基盤への道を絞る:境界機器から仮想化基盤の管理面へ直接SSHできない構成にし、サービスアカウントの権限を最小化する
これらはISO/IEC 27001の附属書Aにある「技術的脆弱性の管理」「ログ取得」「ネットワークの分離」と直結する項目です。ISMSの定期レビューで、境界機器を独立した評価対象として扱うことをおすすめします。
まとめ:門番も「疑う対象」に
境界機器は、守りの要であると同時に、落ちれば最も気づきにくい侵入口になります。「ファイアウォールがあるから安心」ではなく、「ファイアウォール自体が無事か」を定期的に確かめる時代です。
自社の境界機器が外からどう見えているかは、実際に攻撃者の視点で確かめるのが確実です。
ISSKKでは、外部公開資産の脆弱性診断、境界機器を起点としたペネトレーションテスト、悪用確認済み脆弱性の脅威インテリジェンス提供を行っています。お気軽にご相談ください。
参考情報
- Hackers Exploit PHP2Shell Flaws in Check Point Gateways to Deploy TSGA Backdoor and Wipe ESXi Files(The Hacker News, 2026年11月13日)
- CISA Adds Six Exploited Flaws in Outlook, Chrome, Barracuda, Cisco and Openwave to KEV Catalog(Daily CyberSecurity, 2026年11月11日)
- Weekly Recap: SSHole Exploited, APT Root RCE, and More(The Hacker News, 2026年11月9日)
- Known Exploited Vulnerabilities Catalog(CISA)